Este es el primer capítulo de En la mente de un hacker, una serie de varios capítulos para explicar cómo piensa un ciberdelincuente y cómo piensa un hacker. Cada martes publicaré uno nuevo.
Hemos visto cómo día a día crecen las noticias de ciberseguridad: hackeos a Estados, ciberataques a distintas empresas, personas que caen en fraudes por un mensaje o una llamada. Y casi siempre, en algún titular, aparece la misma palabra: hacker.
Durante mucho tiempo se ha hablado de las distintas motivaciones que podría tener un ciberdelincuente o un hacker. Acá analizo algunas de ellas. Probablemente falten algunas, pero creo que son las más importantes y las más comunes.
Primero, la palabra
Cuando alguien escucha "hacker", lo más probable es que se imagine a una persona con capucha, frente a una pantalla llena de código verde, a punto de vaciarle la cuenta del banco. Es la imagen que repiten las noticias y las películas, y se entiende: los casos que llegan a la prensa suelen ser los malos.
Pero la palabra nació para otra cosa. Un hacker era —y sigue siendo— alguien curioso, que desarma las cosas para entender cómo funcionan por dentro. Esa curiosidad está detrás de mucho de lo bueno que tiene la tecnología. El problema es que no todos los que saben entrar a un sistema lo hacen por lo mismo.
Seis motivaciones detrás de un ataque
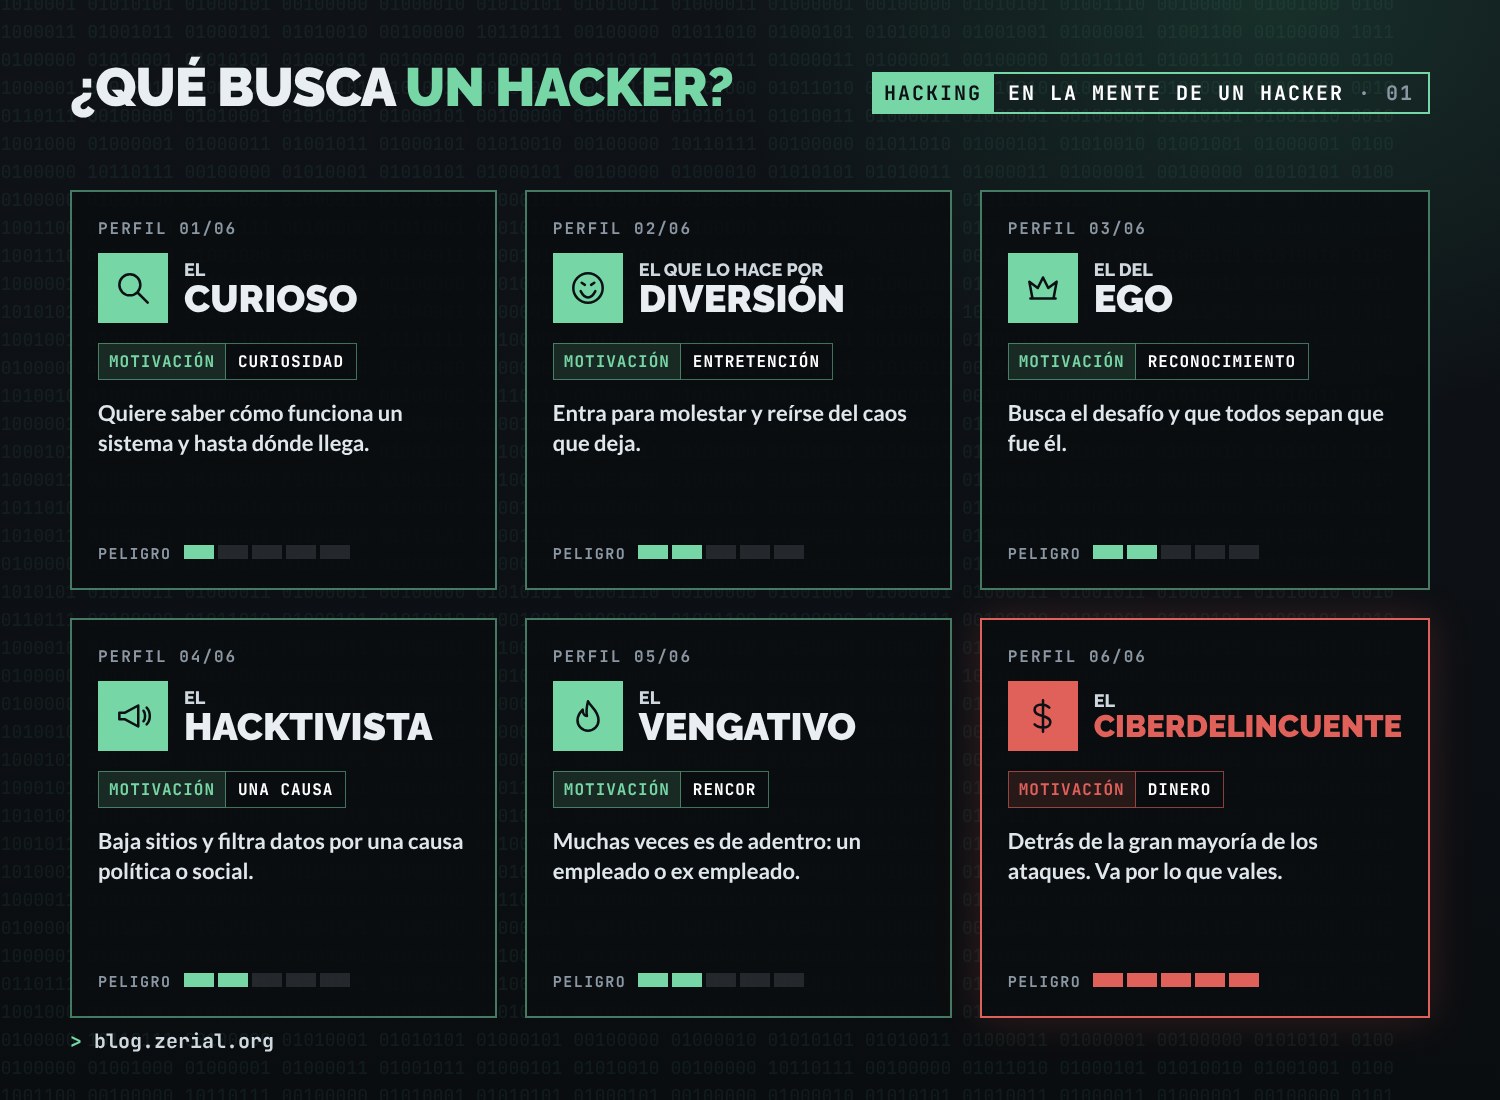
El curioso. Es el más cercano al sentido original de la palabra. Quiere saber cómo funciona un sistema y hasta dónde puede llegar. Muchas veces entra, mira y se va, sin tocar nada. No busca hacer daño ni sacar provecho: lo mueve el desafío de entender.
Eso no lo hace inofensivo. Entrar a un sistema sin permiso sigue siendo un problema, aunque la intención sea solo mirar. Y lo que encuentra, si lo comenta en el lugar equivocado, puede terminar en manos de otros.
El que lo hace por diversión. Acá la motivación es el entretenimiento. Entra para molestar, desordenar todo y reírse del caos que deja: cambiar la portada de un sitio, publicar un mensaje absurdo, ver cómo el administrador corre para arreglarlo.
Para él es un juego. Para la empresa o la persona afectada, el daño es real: horas de trabajo, reputación y, a veces, datos expuestos.
El del ego. Se parece al anterior, pero lo que busca es reconocimiento. Le atrae el desafío difícil, demostrar que puede y, sobre todo, que los demás lo sepan. Deja su firma, lo publica, compite por estar arriba en los rankings de su comunidad.
El ego empuja a ir cada vez más lejos: un sistema más grande, una empresa más conocida, algo que dé más que hablar.
El hacktivista. Lo mueve una causa política o social. Ataca sitios y los baja, filtra documentos para exponer a quien considera responsable de algo y deja su mensaje para que se lea fuerte y claro.
Puede parecer más "noble" que los anteriores, pero el impacto no distingue causas: cuando se filtra una base de datos para dejar mal a una institución, quedan expuestos también los datos de personas que no tienen nada que ver.
El vengativo. Ataca por rencor. Y muchas veces es alguien de adentro: un empleado molesto o un ex empleado que se fue mal y que todavía conoce los sistemas, las claves o los accesos.
Es de los más difíciles de anticipar, porque no tiene que saltarse ninguna barrera: ya está del lado de adentro. Por eso es tan importante quitar los accesos cuando alguien deja la empresa.
El ciberdelincuente. Es el que lo hace por dinero, y está detrás de la gran mayoría de los ataques. Fraudes, estafas por mensajes o llamadas, robo y venta de datos, secuestro de información para pedir un rescate: para él no es un juego ni una causa, es un negocio.
Y es el más peligroso para ti, porque es el único que va por ti directamente. Al ciberdelincuente no le interesas tú como persona: le interesa lo que vales. Tu dinero, tus datos, tu contraseña.
Ojo, que esto se mezcla. Estas categorías no son cajones cerrados. Una misma persona puede tener varias motivaciones a la vez, o cambiar con el tiempo. Hay quienes parten por curiosidad o por ego y cambian cuando aparece el dinero.
Los hackers éticos
Y también están los hackers buenos, o hackers éticos. Personas con los mismos conocimientos, pero que trabajan del lado de la defensa: las empresas los contratan para encontrar fallas en sus propios sistemas y corregirlas antes de que otro hacker las encuentre.
Hoy la ciberseguridad es una disciplina completa. Hay expertos que se dedican a asesorar a empresas, gobiernos y personas para mejorar su postura de ciberseguridad y evitar justamente lo que describo en este post. Existen roles como el CISO, a cargo de la seguridad de la información en una empresa; el experto forense, que investiga qué pasó después de un incidente; o el analista de ciberinteligencia, que sigue de cerca a los ciberdelincuentes y cómo se mueven. Y hay muchos más.
Próximo capítulo
En esta serie nos vamos a meter en la cabeza del ciberdelincuente: cómo piensa, cómo elige a sus víctimas, qué le interesa y por qué a veces le funciona.
El próximo martes: un ciberdelincuente ya no necesita ser hacker.
Sígueme en Instagram y YouTube, donde puedes ver los videos.
Saludos.