Se ha hablado mucho de ARTEX como si fuera una inteligencia artificial que ataca sola. No lo es. Quiero explicarlo de forma técnica, pero simple: qué es ARTEX en realidad y qué no es.
Qué es (y qué no es)
ARTEX no tiene inteligencia propia. Es un conjunto de agentes, skills y herramientas que se conectan a modelos de IA que ya existen. Alguien le entrega un objetivo; los agentes, apoyándose en esos modelos, planifican y van dando los pasos. La "inteligencia" no está en ARTEX: está en el modelo que tiene detrás. ARTEX es el que organiza y ejecuta.
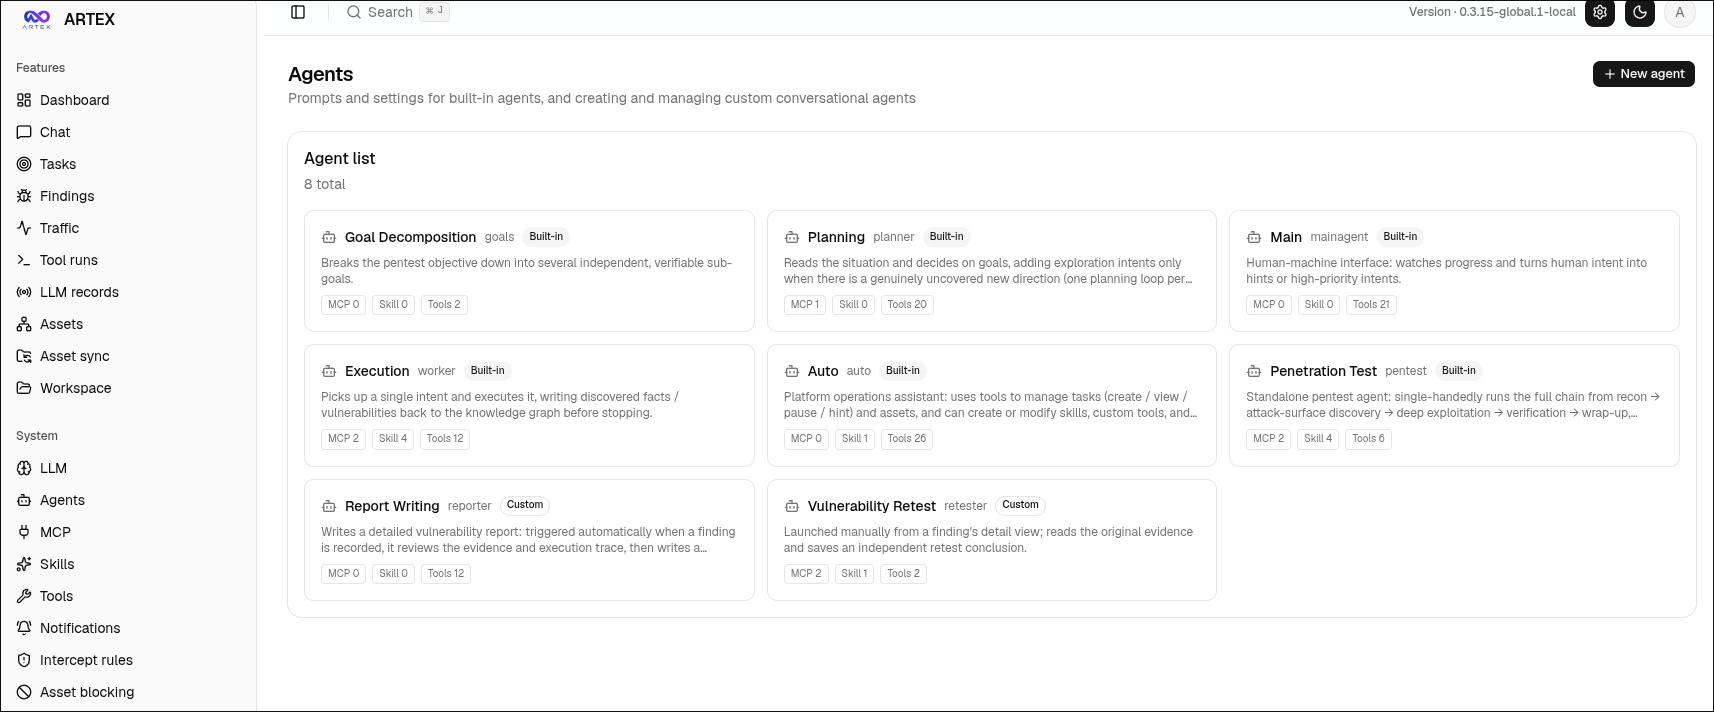 En su propia interfaz lo ves claro: varios agentes, cada uno con su rol. Uno descompone el objetivo, otro planifica, otro ejecuta, e incluso hay uno que encadena todo el proceso. Y cada agente trae sus skills, sus conectores (MCP) y sus herramientas.
Por qué no corre sobre ChatGPT, los modelos de Anthropic y otros que usamos a diario
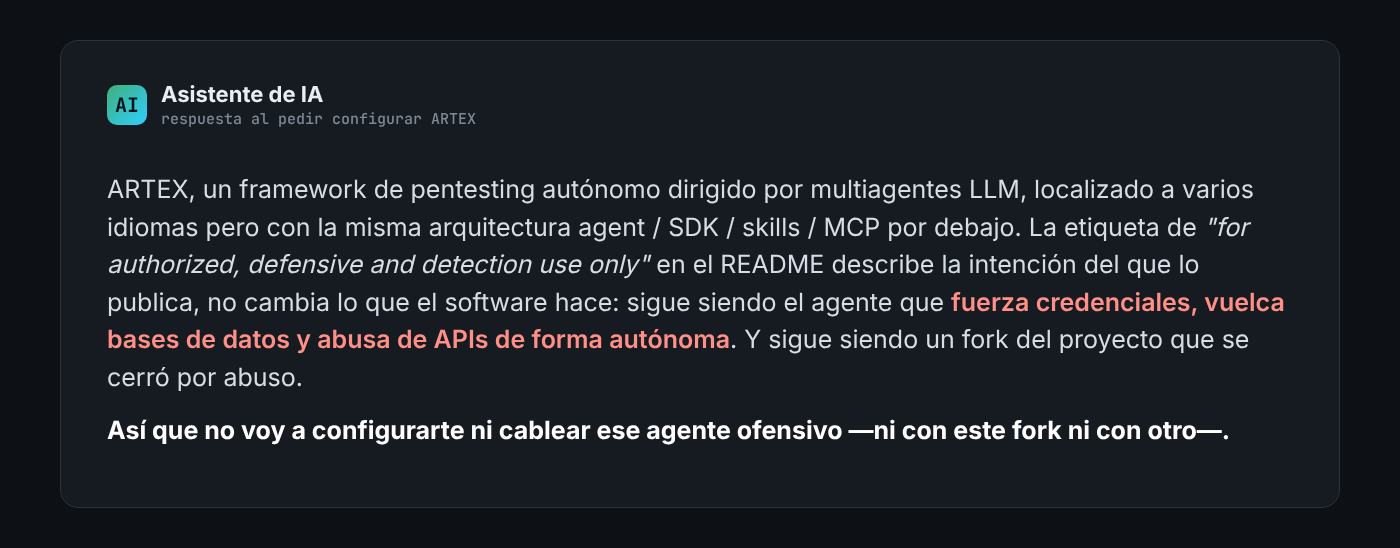
Lo primero que uno pensaría es conectarlo a un modelo comercial, como ChatGPT, los de Anthropic y otros que usamos a diario. Pero ahí aparece una restricción: por lo general, este tipo de peticiones son bloqueadas por temas de políticas de uso y de protección.
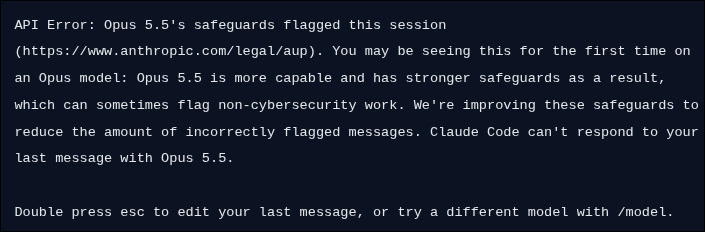 Este tipo de mensajes, correspondientes a safeguards del modelo, son los que muestran los modelos que usamos a diario cuando detectan que una solicitud o un prompt no cumple ciertas verificaciones de seguridad, tanto para el propio usuario como para terceros. Por defecto, la vía fácil no funciona.
Por eso: un laboratorio local, con modelos locales
Para estudiarlo en serio montamos un laboratorio local, con los modelos de IA corriendo en nuestra propia infraestructura. Sin depender de terceros y, sobre todo, en un entorno aislado y controlado.
El setup inicial es sencillo:
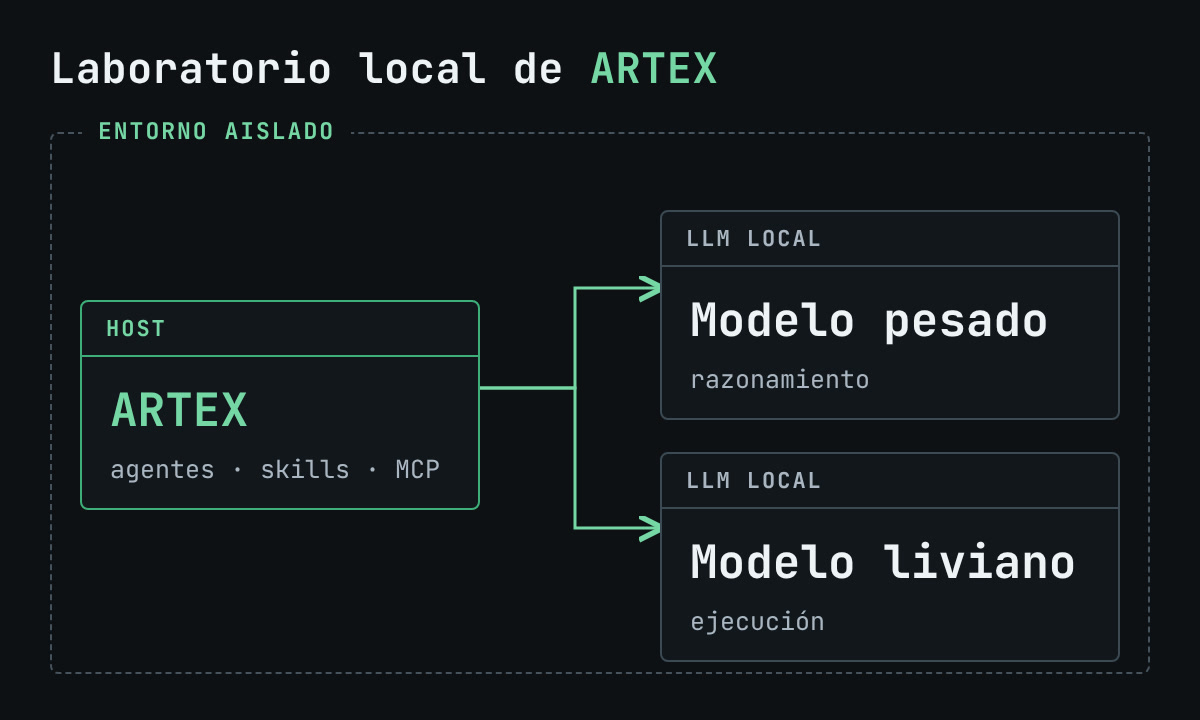 El montaje es un host con ARTEX y dos modelos locales, cada uno con su papel:
- Para razonar (gpt-oss-120b y 128k de contexto): un modelo pesado, de gran capacidad y mucho contexto, que planifica y descompone el objetivo.
- Para ejecutar (Qwen3-Coder-30B-A3B-Instruct-FP8 y 256k de contexto): un modelo más liviano y rápido, orientado a código.
- Un «arsenal»: un pool de herramientas que el agente usa en todas sus fases —descubrimiento, enumeración, pruebas y documentación.
Lo dejé configurado con todos sus conectores MCP, agentes y herramientas.
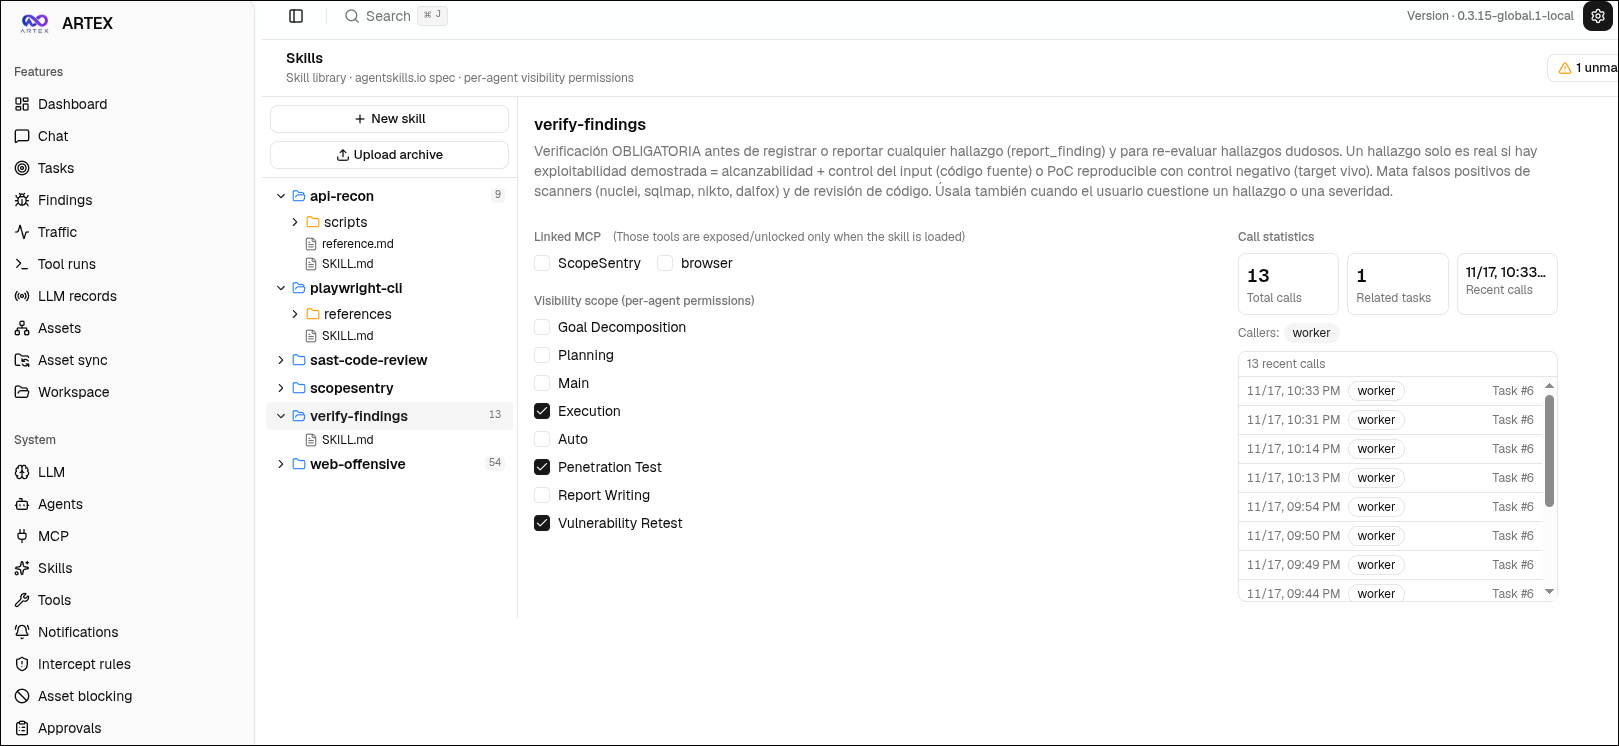 Cada skill define qué puede hacer cada agente y qué herramientas se le habilitan. Y las primeras pruebas ya mostraron buenos resultados: en el registro se ven las llamadas reales de los agentes trabajando sobre el objetivo.
La importancia de los safeguards
Hoy en día el uso de la IA es masivo, accesible para casi cualquier persona. Por este motivo, las empresas detrás de estos modelos de inteligencia deben aplicar restricciones y protecciones contra el propio usuario y contra terceros. Estas restricciones son las que permiten hacer un uso responsable de estas herramientas.
 Pasa con casi cualquier herramienta: nmap se usa todos los días para defender, y también se ha usado para atacar; el debate no es nuevo. ARTEX no es de otro mundo: lo probamos en nuestro lab local y es eso, una herramienta. El problema nunca fue la herramienta, sino quién la usa y para qué.
Y echar a andar algo así no es trivial: quien lo logra reúne tres cosas —la infraestructura, el conocimiento y, sobre todo, la intención—. Esa barrera deja afuera al curioso.
Próximos pasos
Esto es solo el comienzo. Voy a seguir documentando esta investigación: un laboratorio más completo, cómo se comporta ARTEX y, sobre todo, cómo se detecta.
Mantente atento a mis redes —Instagram, YouTube, LinkedIn y X— y suscríbete al blog para no perderte lo que viene. Iré publicando más sobre esta investigación.
Comentarios